
ガバナンス
情報セキュリティ
方針・考え方
ヨコオグループは、お客様やお取引先様からお預かりする情報、技術・製造情報、個人情報などを重要な経営資産と捉え、情報セキュリティを事業継続と信頼を支える基盤の一つに位置づけています。情報の機密性・完全性・可用性を確保し、情報資産の不適正な開示、漏えい、破壊、改ざん、目的外使用を防ぐため、グループ全体で情報セキュリティ活動を推進しています。
ヨコオグループ情報セキュリティポリシー
株式会社ヨコオグループ (以下、「当社グループ」といいます。)は、社会から信頼され続けるために、お客様やお取引先様からお預かりする情報はもとより、当社グループが取り扱うすべての情報資産の重要性を常に認識して、その不適正な開示、情報の漏洩、目的外の使用を防ぎ適切に保護するため、ここに「情報セキュリティポリシー」を定めます。
-
法令遵守
当社グループは、情報セキュリティに関する法令、国など公的機関が定める指針、会社規則を遵守します。
-
運用体制
当社グループは、当社グループの情報セキュリティを統括する情報セキュリティ委員会を設置するなど、情報セキュリティの運用体制を構築するとともに、その維持と改善活動を継続的に実施していきます。
-
情報資産の管理
当社グループは、情報セキュリティ確保のため、情報資産の重要性に応じた取扱いを機密情報保護規程として定め、適切に管理します。
-
教育
当社グループは、全ての役員と従業員および当社業務関係者の意識向上を図るため、情報セキュリティに関する法令、国など公的機関の定める指針、会社規則等を含め、日常の業務において実施すべき事項と、社会人として守るべき情報マナーについて教育を行います。
-
事故の予防と発生時の対応
当社グループは、情報セキュリティ事故の発生予防に努めます。また、万一、事故が発生した場合には、その影響を最小限にとどめるための対応策を実施するとともに、原因を迅速に究明し、適切な対策および再発防止策を速やかに講じます。
- 制定日
- 2013年4月1日
株式会社ヨコオ
ヨコオグループでは、ヨコオグループ情報セキュリティポリシーを情報セキュリティ活動の最上位方針として定めています。このポリシーのもと、ISMSマニュアル、適用宣言書、情報セキュリティ規程、機密情報保護規程などの関連文書に基づき、各部門・各拠点での運用、教育、監査、インシデント対応を進めています。
推進体制
ヨコオグループでは、情報セキュリティを重要リスクの一つとして位置づけ、取締役会が情報セキュリティを含む重要リスクの対応状況について監督しています。執行側では、情報セキュリティ最高責任者(CISO)を中心に、情報セキュリティ委員会、情報セキュリティ管理統括責任者、各部門・各拠点の情報セキュリティ管理責任者および情報セキュリティ管理者が連携し、グループ全体の情報セキュリティ活動を推進しています。 情報セキュリティ委員会は、情報セキュリティ方針の継続的な見直し、情報資産に関するリスク対応、教育、監視、維持、改善などを担い、活動状況や重要な課題を執行経営会議およびサステナビリティ委員会へ報告します。重大なセキュリティインシデントまたは重要なリスクが確認された場合には、取締役会への報告・監督の対象として対応状況を共有し、必要な改善につなげています。 インシデントまたはその疑いを検知した場合には、関係部門へ速やかに共有し、必要に応じてCSIRT、情報システム部門、法務・コンプライアンス部門などが連携して対応します。重大なセキュリティインシデントが発生した場合には、事業継続、外部報告、法的対応、顧客・取引先対応を含めた対応方針を検討し、執行経営会議およびサステナビリティ委員会で対応状況を確認するとともに、取締役会へ報告し、その監督のもとで再発防止と改善につなげます。
情報セキュリティ管理体制
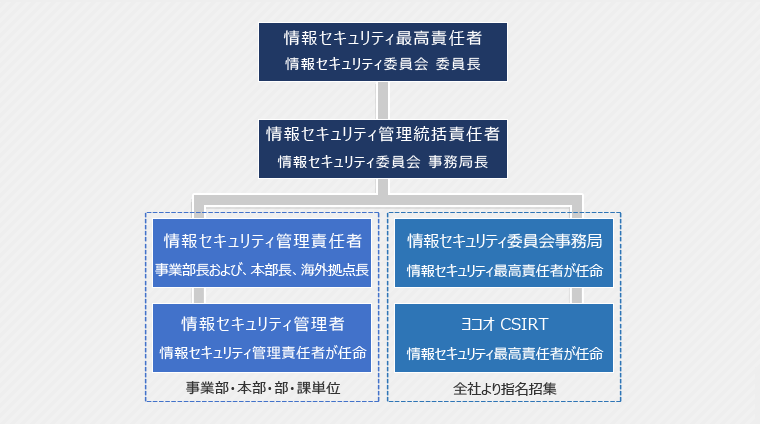
取り組み
ヨコオグループは、情報セキュリティポリシーを基盤に、ISMS・認証、NISTフレームワーク、教育・啓発、脆弱性確認、インシデント対応、事業継続、監査・審査を一体的に推進し、情報資産の保護と継続的な改善に取り組んでいます。
ISMS・認証を基盤とした情報セキュリティ管理
ヨコオグループは、情報セキュリティポリシーのもと、情報セキュリティマネジメントシステム(ISMS)を構築し、グループ全体で情報セキュリティ活動を推進しています。ISMSでは、情報資産の特定、リスク評価、運用ルールの整備、教育、内部監査、是正・改善活動を通じて、情報の機密性・完全性・可用性を確保することを目指しています。 2014年12月には、ヨコオ本社と国内グループ会社においてISO27001を取得し、主要拠点においても、順次、認証取得・維持に向けた取り組みを進めています。また、プライバシー情報の管理についても、ISO27701の考え方を踏まえた運用を進め、個人情報を含む重要情報の適切な取り扱いと保護に取り組んでいます。 今後は、認証の維持だけでなく、内部監査や外部審査で確認された改善の機会を活かし、国内外の拠点における管理水準の向上と、管理負荷の効率化の両立を図ります。
NISTフレームワークを活用したリスク管理
ヨコオグループは、情報資産の不適正な開示、漏えい、破壊、改ざん、目的外使用を防ぎ、適切に保護するため、NISTサイバーセキュリティフレームワークを参考に、リスク管理と対策の強化を進めています。NISTの考え方を活用することで、情報資産やリスクを把握する「特定」、攻撃を防ぐ「防御」、脅威を早期に把握する「検知」、インシデント発生時の「対応」、事業継続を支える「復旧」を一連の活動として捉えています。 情報セキュリティ委員会を中心に、国内外拠点のリスク把握、内部監査、教育、技術対策、インシデント対応の改善を継続し、リスクの変化に応じて管理体制を見直しています。これにより、情報セキュリティを一部門の専門業務にとどめず、事業継続、顧客・取引先からの信頼、サプライチェーンの安全性を支える全社的な活動として推進しています。
教育・啓発とフィッシングメール訓練
ヨコオグループでは、メールアドレスを保有するグループスタッフや協力企業スタッフを対象に、eラーニングやフィッシングメール訓練を実施し、注意喚起ニュースや情報セキュリティハンドブックを通じて、継続的な啓発を行っています。 セキュリティトレーニングでは、セキュリティ意識向上、データ保護、AI利用時のリスク、インターネット利用時の注意、フィッシングメールへの対応など、実務に即したテーマを取り上げています。また、不審メールや生成AI、外部サービス、サプライチェーン攻撃など、リスクの変化に応じた注意喚起を行い、被害防止と事故予防につなげています。 今後も、年間計画に基づく教育・訓練と、タイムリーな注意喚起を組み合わせ、グループ全体で安全な情報利用の定着を図ります。
脆弱性確認と技術的対策
サイバー攻撃が高度化する中、外部公開サイトや重要な情報システムの脆弱性を把握し、優先度に応じて対応することが重要です。当社グループでは、外部公開サイトや社内システムに関するリスクを確認し、脆弱性への対応、技術的リスクの洗い出し、対策の改善を進めています。 技術的対策としては、脅威検知、アクセス管理、ネットワーク防御、インシデント管理などの強化に取り組み、攻撃の早期検知、被害拡大の防止、迅速な対応につなげています。また、情報セキュリティ委員会では、外部公開サイトの定期的な脆弱性確認、優先度の高い脆弱性への対応、サプライチェーンを含む予防型のリスク管理を今後の重点テーマとして整理しています。
インシデント報告とCSIRTによる対応
情報セキュリティインシデントまたはその疑いを検知した場合には、速やかに関係部門へ共有し、被害の拡大防止と早期対応につなげることが重要です。当社グループでは、情報セキュリティ委員会、各部門の情報セキュリティ管理責任者・管理者、CSIRT、情報システム部門などが連携し、インシデントへの初動対応、原因や影響範囲の確認、再発防止策の検討を行う体制を整えています。 不審なメールや情報セキュリティ上の懸念を確認した場合には、所定の報告ルートを通じて速やかに共有し、内容に応じて関係部門が連携して対応します。重大な事案では、事業継続、外部報告、法的対応、顧客・取引先対応を含めた対応方針を検討し、執行経営会議およびサステナビリティ委員会で対応状況を確認するとともに、必要に応じて取締役会へ報告します。
生成AIの安全な活用に向けたガバナンス
ヨコオグループは、生成AIを業務の高度化や生産性向上に活用する一方、情報漏えい、権利侵害、誤情報の利用などのリスクを適切に管理するため、AIセキュリティガバナンス方針に基づく「生成AIの利用ガイドライン」を定めています。業務で利用できる生成AIサービスは、会社が法人契約し、情報セキュリティ委員会の審議を経て承認したものに限定し、新たなサービスを導入する場合は、利用目的、対象データ、利用者の範囲を明確にしたうえで、部門長による判断と情報セキュリティ委員会によるリスク評価を行います。 ガイドラインでは、取り扱う情報の種類や利用サービスのリスクに応じたデータ入力ルールを定めるとともに、生成物の正確性、著作権・商標権などの権利侵害、商用利用の可否を利用者自身が確認し、最終的な判断を人が行うことを求めています。また、情報セキュリティ委員会、IT本部、事業部長・本部長、利用者の役割を明確にし、技術的対策、人的対策、組織的対策を組み合わせて運用しています。今後も、法令や社会環境、生成AIサービスの変化を踏まえてガイドラインを継続的に見直し、セキュリティと積極的な活用を両立していきます。
事業継続と復旧への備え
重大なセキュリティインシデントは、情報システムだけでなく、事業継続、顧客・取引先対応、社会的信頼にも影響を及ぼす可能性があります。当社グループでは、重大な事案に備え、対応フローの明確化、緊急対策本部の位置づけ、初期対応、証拠保全、BCP施策、従業員向け情報共有、顧客・取引先への通知、適時開示などの整理を進めています。 また、速やかな復旧を実現するため、重要システムの復旧手順や復旧訓練の整備を進め、インシデント発生時に事業への影響を最小化できるよう、対応力の向上に取り組んでいます。
内部監査・外部審査と継続的改善
ヨコオグループでは、ISO27001およびISO27701の枠組みに基づき、情報セキュリティマネジメントシステムとプライバシー情報マネジメントシステムの維持・改善に取り組んでいます。内部監査では、ISO27001:2022およびISO27701:2019の要求事項、ISMSマニュアル、適用宣言書、関連社内標準に基づき、対象組織・部門の運用状況を確認しています。 2025年度の内部監査では、国内外の複数拠点を対象に、管理状況、教育・訓練の定着度、関連社内標準に基づく運用状況などを確認しています。外部審査や内部監査で確認された改善指摘事項および改善の機会については、関係部門が対応状況を確認し、継続的な改善につなげています。
活動事例/サステナブルストーリーズ
このテーマに関連する具体的な取り組みについて、その背景や挑戦、そこから生まれる価値をサステナブルストーリーズでご紹介します。
KPI・実績
| 主要KPI | 実績 |
|---|---|
| 情報セキュリティ研修実施回数 | 3回 |
| 標的型メール訓練実施回数 | 1回、対象者2,998名、フィッシング詐欺ヒット率:5.34% |
| 重大インシデント件数 | 0件 |
| ISO27001認証取得範囲 | 13拠点(国内4拠点、海外9拠点) |
関連情報
情報セキュリティを支える全社的な管理の考え方や関連する取り組み、実績データについて、目的に応じて以下の関連情報からご確認いただけます。